注册后安全中心一键体检
欧意注册完成会引导进入安全中心,自动检测密码强度、二次验证状态、设备授权列表,给出逐项加固建议,新手也能看懂。
登录后在安全设置里选更换手机号,需要原手机号收验证码,再绑新号。原号停用的话走申诉,提供注册时的设备指纹和最近交易记录辅助验证,人工审核一到两个工作日。
注册未完成认证前可以在设置里换绑邮箱,需要原邮箱收验证码。如果原邮箱已经无法登录,走人工申诉通道提交注册时的设备信息和身份证明,审核通过后可以更换。
欧意注册时生成的密钥被拆成多片,分散存于不同安全域,单一节点被攻破也拿不到完整私钥,从源头降低被盗风险。
欧意注册完成会引导进入安全中心,自动检测密码强度、二次验证状态、设备授权列表,给出逐项加固建议,新手也能看懂。
先看手机是否拦截了陌生短信号码,检查邮箱垃圾箱。如果用的是虚拟运营商号段,可能被风控限制,换实体卡重试。连续三次收不到等十分钟再试,别狂点发送,否则触发频率限制锁半小时。
不认证只能浏览行情,充币提币和交易都有额度限制。想正常用建议注册后尽快完成认证,准备好身份证正反面,光线充足别反光,通常十分钟内审核通过。
欧意注册流程内嵌谷歌验证器或短信二次验证绑定引导,不绑定不让提币,把最容易被忽略的安全步骤前置到注册环节。
完成欧意注册即可参与活期理财与链上质押,底层采用智能合约托管,收益规则写死在链上,注册用户可查每笔流水。
刚注册完先别充大额。第一步把二次验证绑好,谷歌验证器比短信靠谱;第二步在安全中心做一次设备体检,把不认识的登录记录清掉;第三步先小额充提走一遍,确认地址和网络没问题;第四步再开提币白名单。注册只是开始,这几步做完你的账户才算真正上锁。
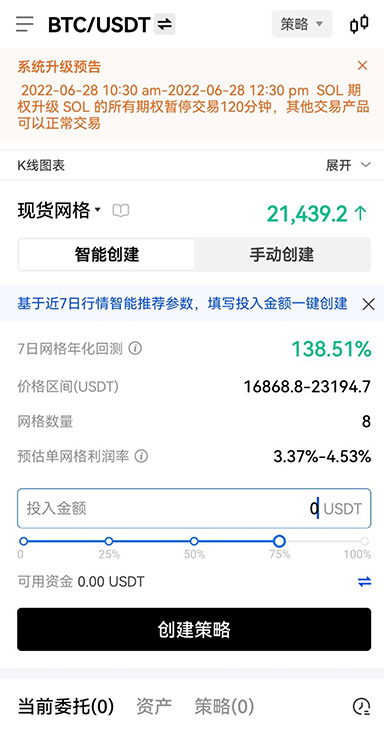
欧意注册后如需量化接口,API密钥创建时强制绑定IP白名单和权限范围,注册身份作为权限根,杜绝越权调用。
注册过程中自动采集设备特征生成唯一指纹,后续登录若设备变更会触发二次验证,防止账号被异地盗登。
欧意注册账户可无缝接入多链钱包模块,私钥仍由用户自持,注册身份仅用于合规入口,不碰资产控制权。
欧意注册的短信或邮箱验证码走独立通道,避开业务高峰队列,正常情况下3秒内到达,减少因等待超时导致的注册失败。
别随便搜个链接就注册,认准官网入口再动手。欧意注册的底层安全架构从你点下注册按钮那刻就启动了,走对入口,后面每一步才踏实。现在就上官网完成注册,把安全底子打好。