安全日志归档
关键操作日志按时间归档,用户可导出核对,为账户异常排查与后续申诉提供完整记录支撑。
立即停止当前操作,退出登录后修改密码,检查设备管理列表移除陌生终端,再通过官方渠道确认账户状态。不要在异常提示页面输入任何验证信息。
风险提醒通常由新设备登录、异地网络或大额变动触发。先核对提醒内容与自身操作是否吻合,若确认非本人操作,按账户安全流程冻结权限并修改凭证。
添加地址后需经过确认流程才生效,白名单外地址提币会触发额外验证与冷静期。启用前先小额测试,确认地址归属无误再转入大额资金。
关键操作日志按时间归档,用户可导出核对,为账户异常排查与后续申诉提供完整记录支撑。
不建议使用。第三方渠道的安装包可能被重新打包,存在植入风险。应卸载后从官方入口重新下载,并核对版本号与文件信息是否一致。
通过官方账户恢复流程提交身份核验材料,期间账户关键操作会被限制。恢复完成后立即重新绑定验证方式,并检查登录记录有无异常。
第一步,确认安装包来自官方入口并核对版本号;第二步,设置独立的登录密码与资金密码;第三步,开启二次验证并绑定常用设备;第四步,配置提币白名单并关闭非必要权限;第五步,每周核对一次登录记录与委托明细。按此顺序完成,可在使用ok官方APP初期建立基本的风险隔离,后续再根据使用频率调整验证强度。
二次验证与登录密码分离,验证码通过独立通道下发,即使密码泄露,攻击者仍缺少第二重凭证难以完成关键操作。
提币前对地址簿条目进行二次核对,支持备注与分组管理,减少复制粘贴环节的地址篡改风险。
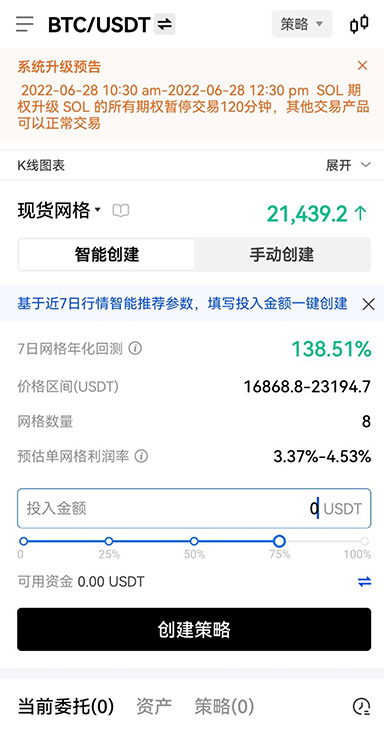
ok官方APP识别非常用设备与异常网络环境,触发额外身份核验,减少凭证被盗后直接登录成功的概率。
当ok官方APP检测到高频委托、异常登录或大额变动时,会向用户推送提醒,便于在损失扩大前主动介入处理。
集中查看已授权设备,支持远程移除陌生终端,避免旧设备残留登录状态带来的持续风险。
ok官方APP按功能拆分授权范围,用户可关闭不必要的通知读取与后台权限,减少信息暴露面,降低被恶意程序利用的空间。
风险控制不是一次性设置,而是每次登录与提币前的习惯动作。现在就按清单检查你的ok官方APP配置,把该开的验证开起来,把该关的权限关掉。