下载后账户被异常登录怎么应急
立即在另一台可信设备上修改密码并踢出全部登录会话,冻结提币功能,检查API密钥是否被新建,保留下载日志与登录记录截图,随后联系官方渠道提交申诉。
第一步只从本页给出的入口进入下载页,不点搜索引擎广告位链接;第二步下载后先断网安装,装完再联网;第三步首次登录只用小额账户,观察二十四小时无异常再切换主账户;第四步把安装包哈希值截图存档;第五步一周内不开启免密支付与快捷提币,给自己留出观察窗口。五步做完,下载环节的绝大多数坑都能绕开。
列出安装后应关闭的敏感权限清单,包括通讯录读取与后台自启,仅保留网络与存储基础权限,压缩恶意行为可利用面。
不正常。交易类客户端无需通讯录权限即可完成全部核心功能,遇到此类请求直接拒绝并在系统设置中永久禁用,同时检查是否还有其他非必要权限被默认开启。
立即在另一台可信设备上修改密码并踢出全部登录会话,冻结提币功能,检查API密钥是否被新建,保留下载日志与登录记录截图,随后联系官方渠道提交申诉。
提供多重校验思路:比对安装包哈希值、核对域名证书颁发机构、观察跳转链路是否经过短链中转,三步排除被篡改的下载入口。
保留每次下载的时间、来源链接与安装包哈希记录,一旦后续出现账户异常,可回溯定位是哪个环节被替换,为申诉提供依据。
下载完成后优先配置提币地址白名单,新增地址设冷却期,即使客户端被植入恶意代码也无法将资金转往陌生地址。
绑定独立验证器而非短信验证,短信存在SIM卡劫持风险,验证器生成的动态码与下载设备分离存放更稳妥。
先核对文件大小是否与页面标注一致,不一致说明下载中断或被替换,删除重下;一致仍失败则检查系统版本是否低于最低要求,或存储空间是否充足,排除后再尝试。
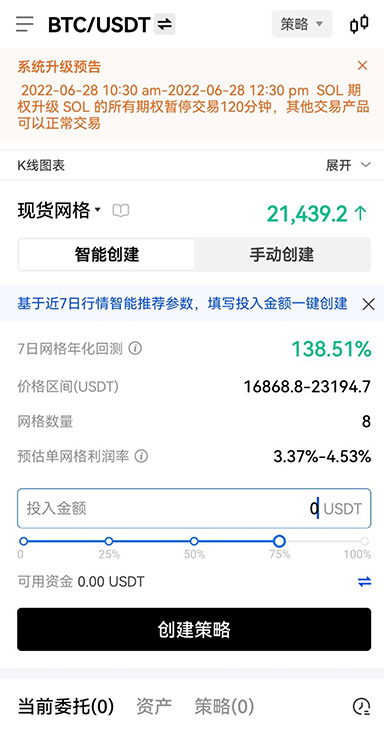
安全补丁类更新必须跟,功能类更新可观望。判断标准看更新说明是否涉及签名校验或加密模块,涉及则立即更新,仅界面调整可等稳定版再升,但不要长期停留在两个大版本之前。
下载与首次登录避开公共WiFi,改用移动数据或可信热点,降低DNS劫持导致下载到伪造安装包的概率,操作前后清理浏览器缓存。
说明如何用系统工具查看APK签名指纹,与官方公布值逐位比对,签名不符即终止安装,避免装入二次打包的仿冒客户端。
看域名拼写是否有增减字母,看证书是否由正规机构签发,看页面是否强制要求输入助记词或私钥,正版下载页绝不会索要这两样信息,出现即关页。
安装包可以重下,资金转出无法撤回。花十分钟完成来源核验与权限收紧,比事后追损划算得多,现在就按上面的清单逐项过一遍。